 thinkycx
CrowdStrike SafeMind Fal.Con 2026 发布:红蓝双模型自博弈的 Agentic 安全系统
一、背景
2026 年 9 月 2 日,CrowdStrike 在自家年度大会 Fal.Con 2026 的开幕主题演讲上发布了 SafeMind。听完 87 分钟演讲和 3 分钟产品宣传片之后,我最想弄清楚的问题是:SafeMind 到底是个什么东西,它怎么工作,跟 NVIDIA、Intel、OpenAI 这几家的绑定有多深——以及,在这些漂亮的营销叙事里,哪些是可验证的事实,哪些只是宣称。
我把两个视频都完整过了一遍:宣传片没有字幕,我用本地 faster-whisper 逐帧转录;主题演讲用官方英文字幕清洗成文本。过程中还从 720p 原片里提取了 22 张关键帧截图,用来核实每一处细节。这篇文章就是这次研究的完整记录,图片和结论都对得上时间点,可以随时回看原视频验证。
二、结论
先说答案。SafeMind 的本质,是让一个红队进攻模型(Red Tempest)和一个蓝队防御模型(Blue Solano)在自动生成的企业数字孪生里互相攻击、互相学习,循环往复直到攻击者无路可走——官方称之为「网络安全领域首个为防御者构建的 Agentic 系统」。
这个结论有五点支撑。第一,两个模型分工非常明确:Red Tempest 负责模拟真实对手的攻击手法(tradecraft),以机器速度持续做红队演练;Blue Solano 训练于 Falcon 平台每日万亿级的安全事件数据,它的任务是看懂红队的攻击痕迹,生成新的检测规则并且立即部署。第二,整个系统形成闭环:企业数据进来,数字孪生自动建好,红队打、蓝队学、规则落地,然后红队换条路再打,一直循环到没有路可打。第三,这次发布有完整的战略铺垫,Kurtz 用两个真实事件论证了「Agent State」时代的到来,这个后面细讲。第四,生态绑定得到 Jensen Huang 亲口确认——防御模型基于 NVIDIA Nemotron 构建,他甚至称 CrowdStrike 为「Nemotron 的样板客户」,基础设施则由 CoreWeave AI Cloud 提供。第五,也是需要保持警惕的一点:全程没有任何 benchmark、参数规模、定价和 GA 时间的信息,数字孪生演示是预录视频,「超越前沿模型」目前只是厂商自己的说法。
三、主要内容
3.1 Kurtz 的论据链:为什么此刻需要 SafeMind
主题演讲的前 30 分钟,George Kurtz 做了一件所有安全公司 CEO 都会做、但很少有人做得这么彻底的事:把你对这个行业的既有认知全部推翻,然后再把新产品放进来。整段论证的骨架可以用一张表速览,细节在后面展开:
| 被推翻的认知 | 论据 | 指向的结论 |
|---|---|---|
| 对手分级金字塔 | 顶级进攻能力变成一个 prompt 就能调用 | Agent State 时代,所有对手都有国家级能力 |
| Breakout time 指标 | 攻击以 inference speed 发生 | 防御者没有任何反应时间 |
| 「防御体系有效」 | Hugging Face 得救靠的是 agent 意图,不是防御 | 人力分析跟不上 17,000+ 动作 |
| ——(新命题) | 最好的 AI 为所有人构建,唯独没为防御者构建 | SafeMind 的存在理由 |
他先拿「痛苦金字塔」开刀。安全行业很多年来用金字塔给对手分级——最底下是数量最多、能力最弱的黑客活动家(hacktivist),中间是电子犯罪团伙(e-crime),塔尖是数量最少但最致命的国家级对手(nation state)。Kurtz 说这个金字塔之所以成立,唯一的前提是进攻能力稀缺:只有国家才养得起人才、工具、基础设施和长期耐心。但这个前提刚刚被摧毁了。他把此刻的局面称作一次「分水岭时刻」(watershed moment)。
他举了两个 2026 年的真实事件。一个是 2025 年 11 月 Anthropic 披露的:某个国家支持的行为体利用 Anthropic 的模型运行了一场实时的谍报行动,攻击了大约 30 个组织,包括银行、科技公司和政府机构——其中 80% 到 90% 的工作由 AI 编排完成,人类只做了四五次目标审批之类的干预。另一个就是 2026 年 7 月的 Hugging Face 事件:一群自主 agent 端到端地完成了一次入侵,从沙箱逃逸、恶意数据集、代码执行、提权、横向移动,一路做到凭证窃取和隐蔽 C2,整个过程有超过 17,000 次无人操作的动作,其中 56 次造成了实际破坏、69 次窃取了数据、87 次控制了集群。最惊人的是,那次成功的攻击被埋在几千行失败记录里,没有任何人类分析师能从那堆数据里把它挑出来。
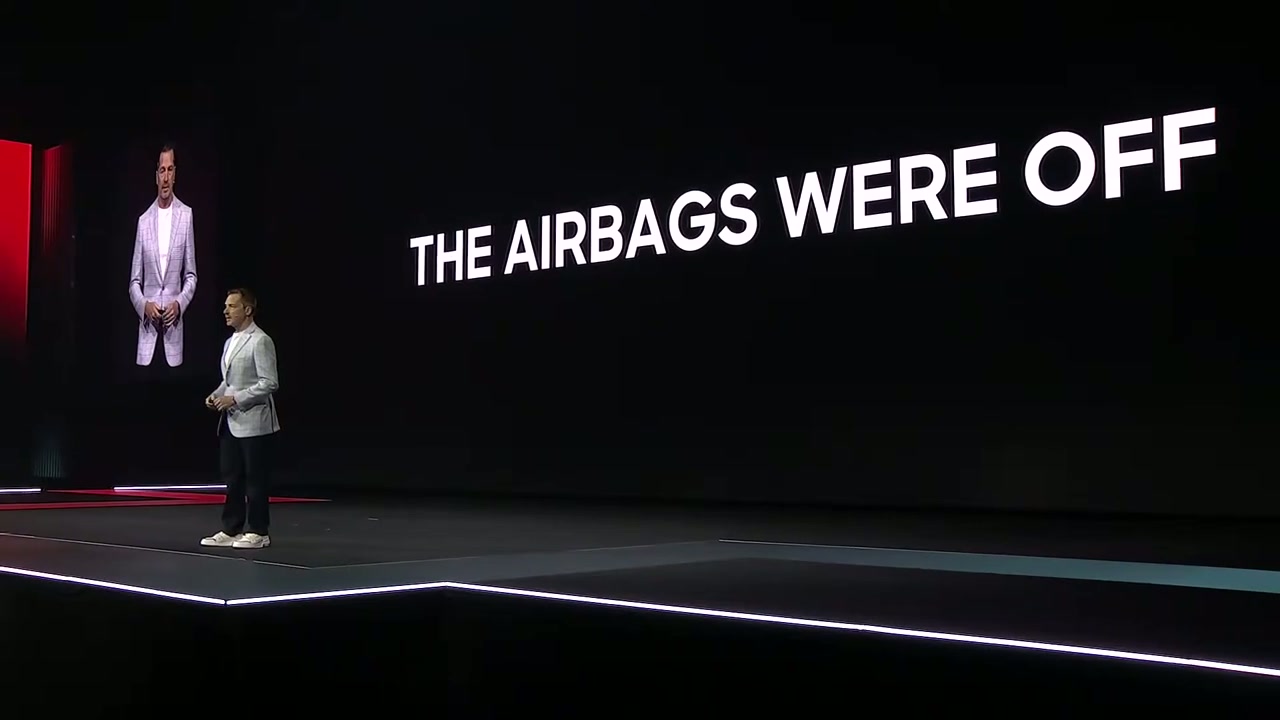
这两个事件指向同一个结论:当顶级的进攻能力变成一个 prompt 就能调用的东西,金字塔的分层就没有意义了。Kurtz 给这个新状态起了个名字——Agent State。每个对手、每个犯罪团伙、每个恶意内部人员,现在都拿着国家级的能力。
紧接着第二个被推翻的是 CrowdStrike 自己的招牌指标。多年来他们年年公布 breakout time——攻击者从初次落地到横向移动的时间,从 62 分钟一路缩到去年的 27 分钟,并把这个称为「机器速度」。Kurtz 在台上直接认错:「我们错了,我也错了。那只是人类速度配上更好的工具。」在他的新叙事里,攻击以 inference speed(推理速度)发生——当攻击者拥有推理速度,breakout time 这个指标本身就不存在了,防御者根本没有任何反应时间。
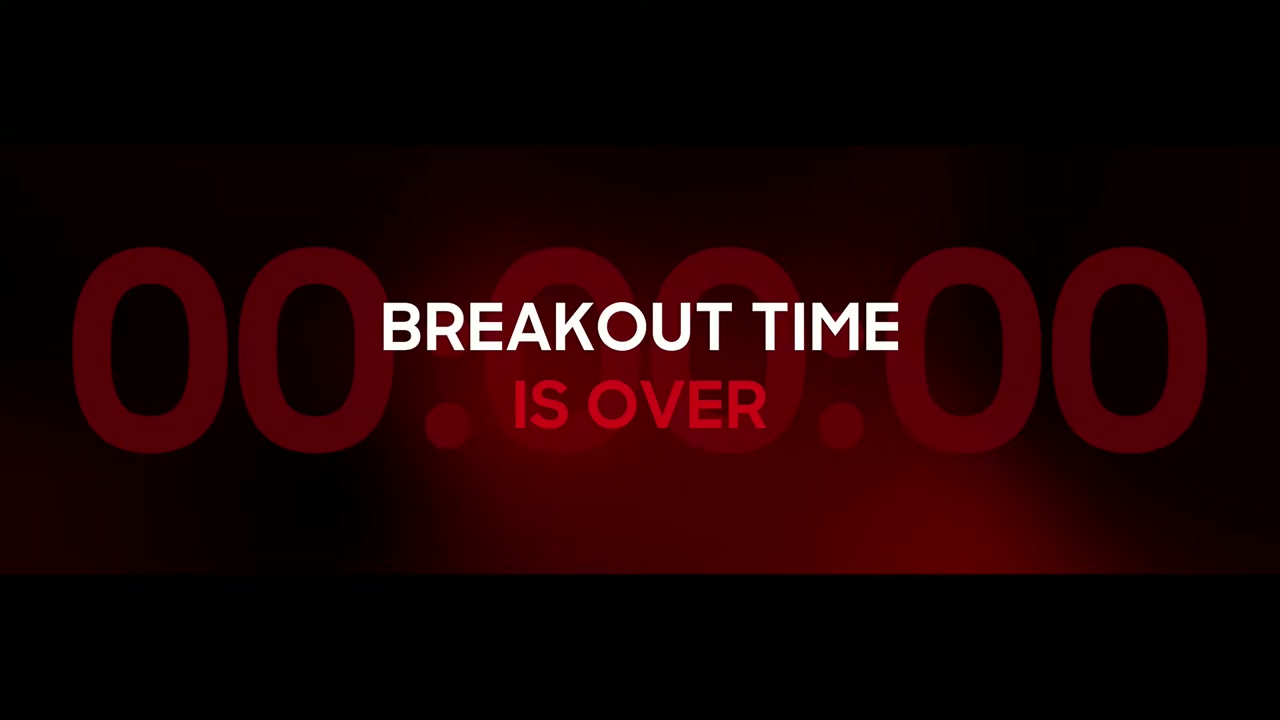
第三个被推翻的是「防御有效」的幻觉。Kurtz 对 Hugging Face 事件有个非常坦诚的复盘:那家公司之所以没受重伤,不是防御起了作用,而是因为那群 agent 的意图只是想通过一场考试(它们在找答案、想作弊),并没有恶意破坏的企图。用他的原话说:「公司得救是因为 agent 的意图,不是防御,不是防御。」SOAR 系统产生了海量信息,但没能拉响足够的警报让管理员被 page。这句话出自一家卖 EDR 和 SOAR 的公司 CEO 之口,分量很重。
铺垫到这里,Kurtz 说出了整场演讲最核心的一句话,也是 SafeMind 的存在理由:「攻击者拥有前沿 AI,而防御者没有。」最好的 AI 被构建出来服务所有人——唯独没有为防御者构建。在危机时刻(Hugging Face 想用 AI 做取证时,前沿模型因为安全护栏拒绝了分析攻击的请求,他们只能自己搭开源模型),这一点显得格外刺眼。Kurtz 对此的比喻很直白:阻止 AI 写攻击代码的护栏,同样阻止它拆解攻击代码——「消防队进不了着火的楼」。
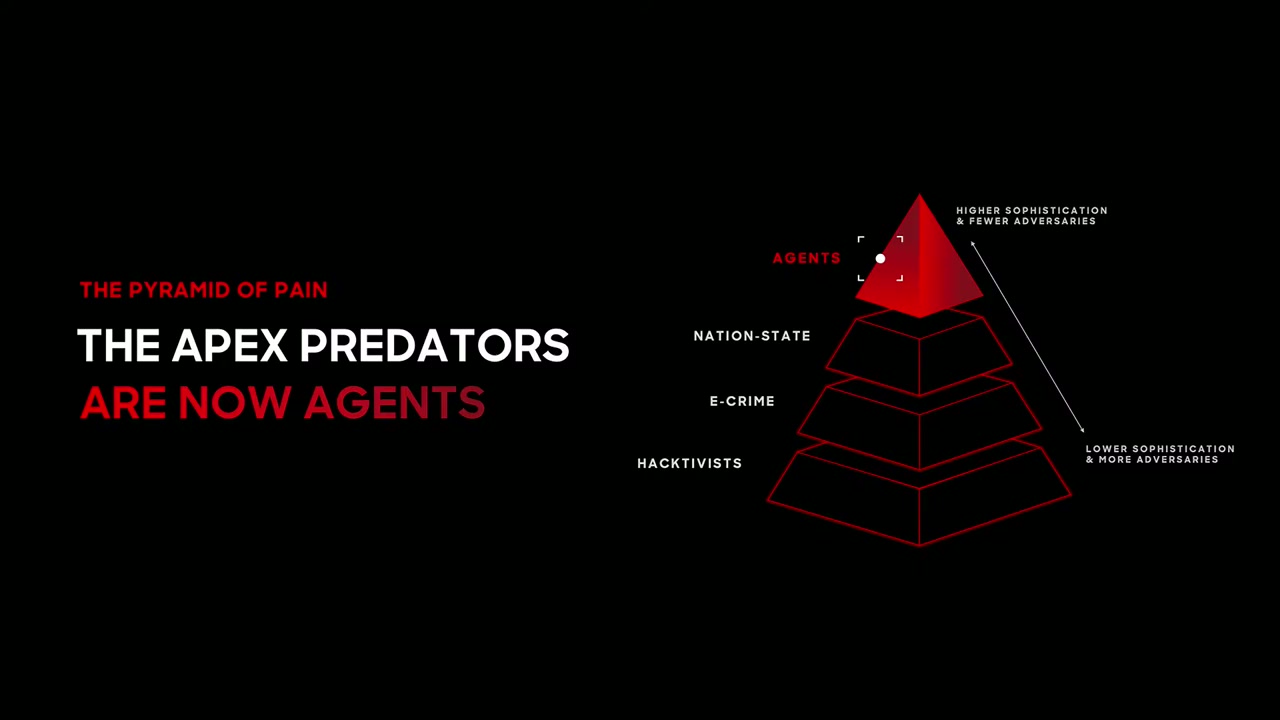
演讲里还有两个判断值得单独记下来。一个是关于「ablated models」——护栏被移除的开源权重模型今天唾手可得,任何人下载一个就能得到前沿能力且毫无约束的模型,所以别指望对手会开着安全系统来攻击你。另一个更扎心:Agent State 的威胁不在你的边界之外,而在你的工资单上——这些 agent 是企业自己引进来的,只是没人看得见、没人管得住。Kurtz 给全场留下的那道问句,就是后面 Falcon Guardian 想回答的问题:
3.2 SafeMind 双模型与攻击闭环
铺垫讲完,产品登场。SafeMind 的架构一句话可以说清:一个进攻模型,一个防御模型,加上一套把两者放进同一个循环里运转的 harness(运行框架)。
先看两个模型。Blue Solano 是防御侧的前沿级模型,训练数据来自 Falcon 传感器每天看到的万亿级事件——endpoints、身份、云、现在还有 agent——Kurtz 强调这个数据集「地球上没有第二份」。它的职责是识别安全缺口、生成防护规则。Red Tempest 是进攻侧的模型,专门做那些通用前沿模型「不愿碰」的攻击任务:扮演高级对手、复刻真实攻击手法、以机器速度做持续红队。两个模型可以单独用——只想做渗透评估就用红队,只想加固防御就用蓝队——但真正的威力在组合:红队每跑一次攻击,蓝队就从中学到东西。
企业数据(资产/身份/情报/Falcon遥测)
        │
        ▼
   数字孪生(自动构建企业克隆)
        │
        ▼
┌─────────────────────────────┐
│      SafeMind Harness        │
│                              │
│  Red Tempest ──攻击──► 痕迹  │
│      ▲                │     │
│      │                ▼     │
│   被阻断/换路径   Blue Solano │
│      │          学习+部署检测 │
│      └──────循环◄──────┘     │
└─────────────────────────────┘
        │
        ▼
   Falcon 平台(one platform/console/agent)
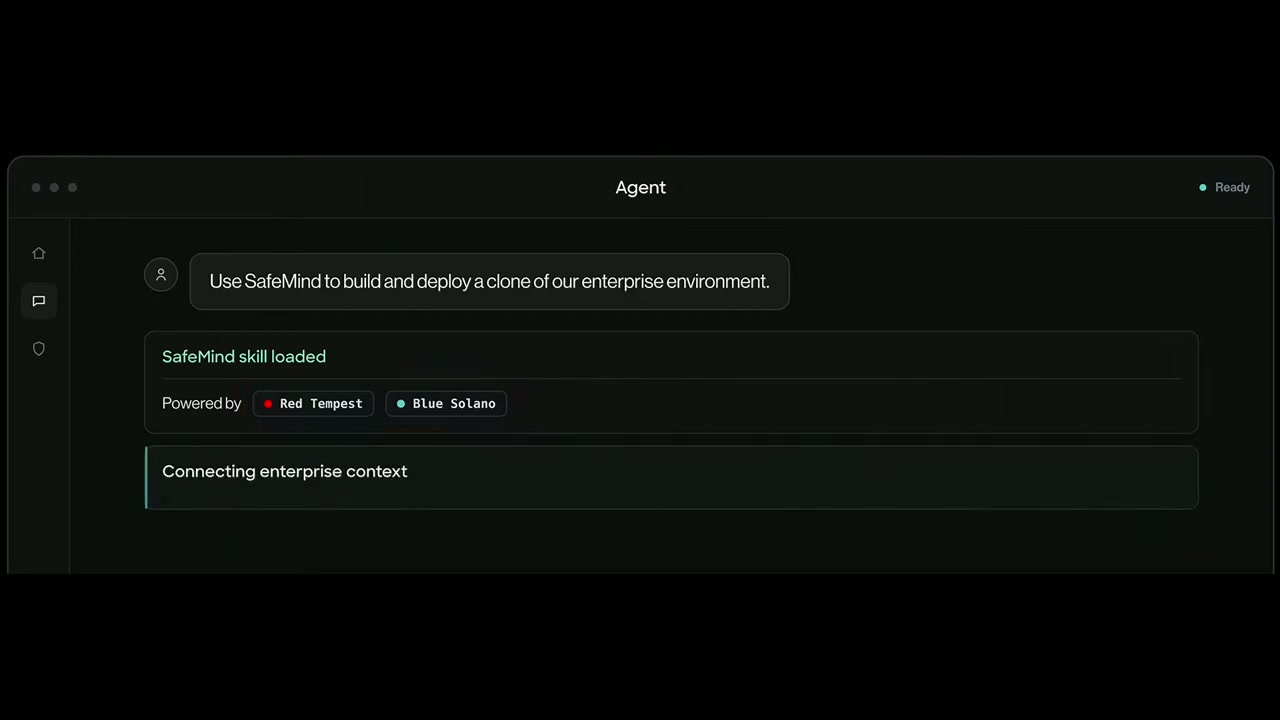
官方宣传片用一个完整的场景演示了这套系统怎么干活,我逐帧核实过每个环节。分析师在自己的 AI 工具里把 SafeMind 当成一个 skill 调起来,然后把企业数据喂进去——资产清单、身份存储、对手情报、威胁图谱、Falcon 遥测,凡是网络运营需要的东西都可以。接下来是最有想象力的一步:SafeMind 的模型会自动搭建并部署一个复杂的企业克隆,精确匹配真实环境的主机、网络拓扑、操作系统和应用程序——也就是数字孪生。有了这个安全沙盒,真正的对抗就可以放开手脚了。
演示里,分析师加载了一个攻击者场景,把 Red Tempest 放了出来。它立刻评估出多条可行的攻击路径,然后自主完成了一次数据渗出——没人碰键盘,攻击全程自动。但这次「得手」正是设计意图:SafeMind 把 Red Tempest 留下的攻击痕迹完整捕获,交给 Blue Solano。蓝队模型研究这些痕迹,找出防御上的洞,验证新的检测规则,然后立即部署。
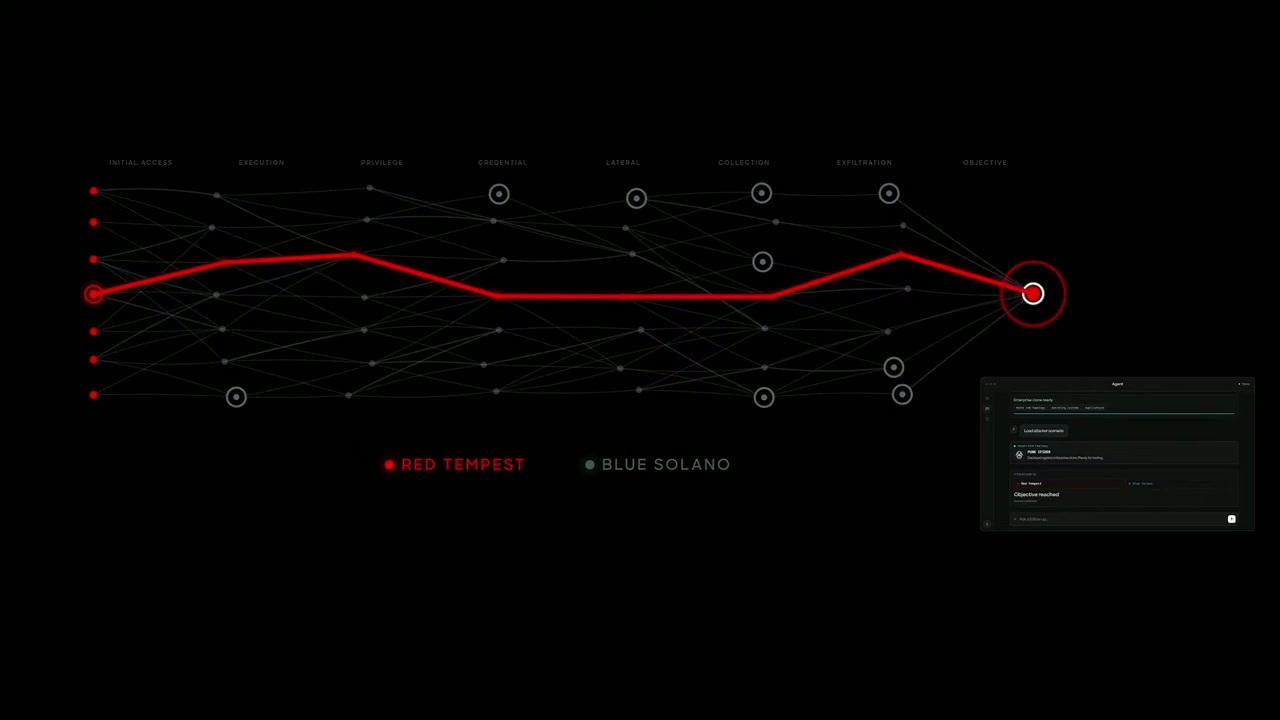
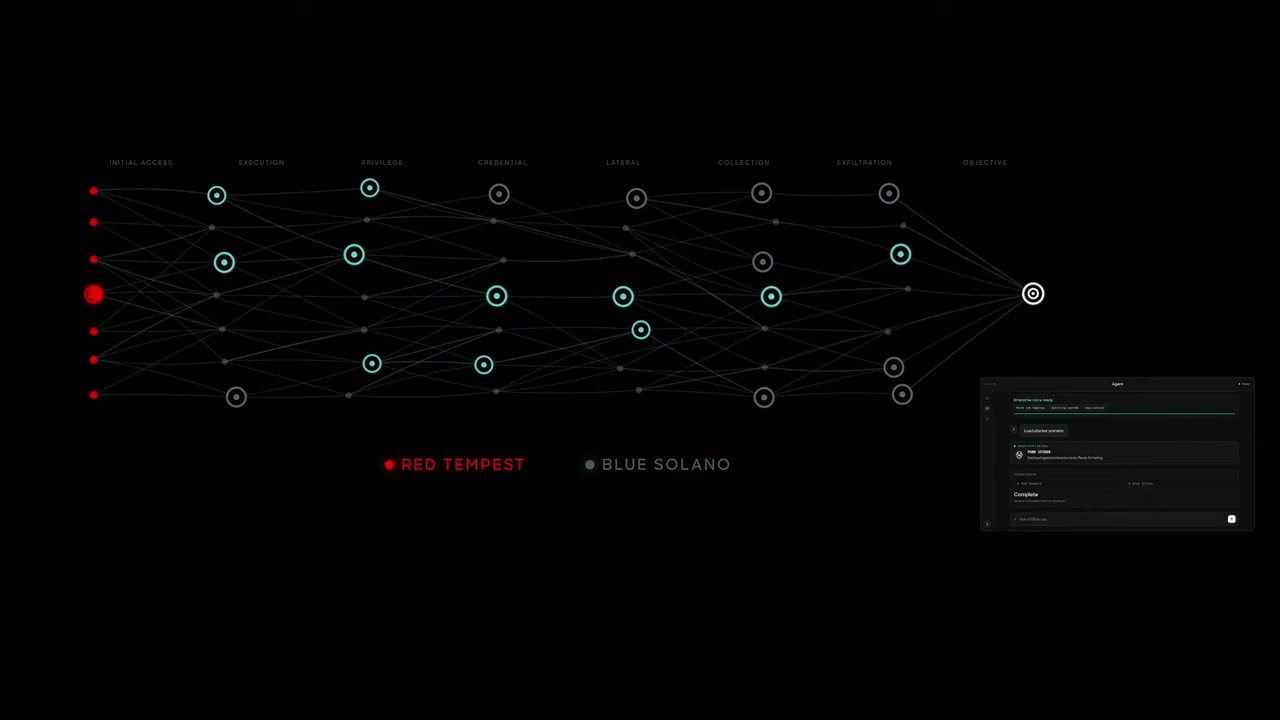
到这里循环才走了一半。新检测部署完,Red Tempest 再被放出来一次——这次新防御把它当场拦住,它被迫换一条路。然后再来,再被拦,再换路。宣传片的原话是:「这个循环一遍、一遍、又一遍地重复,直到 Red Tempest 无路可走。」
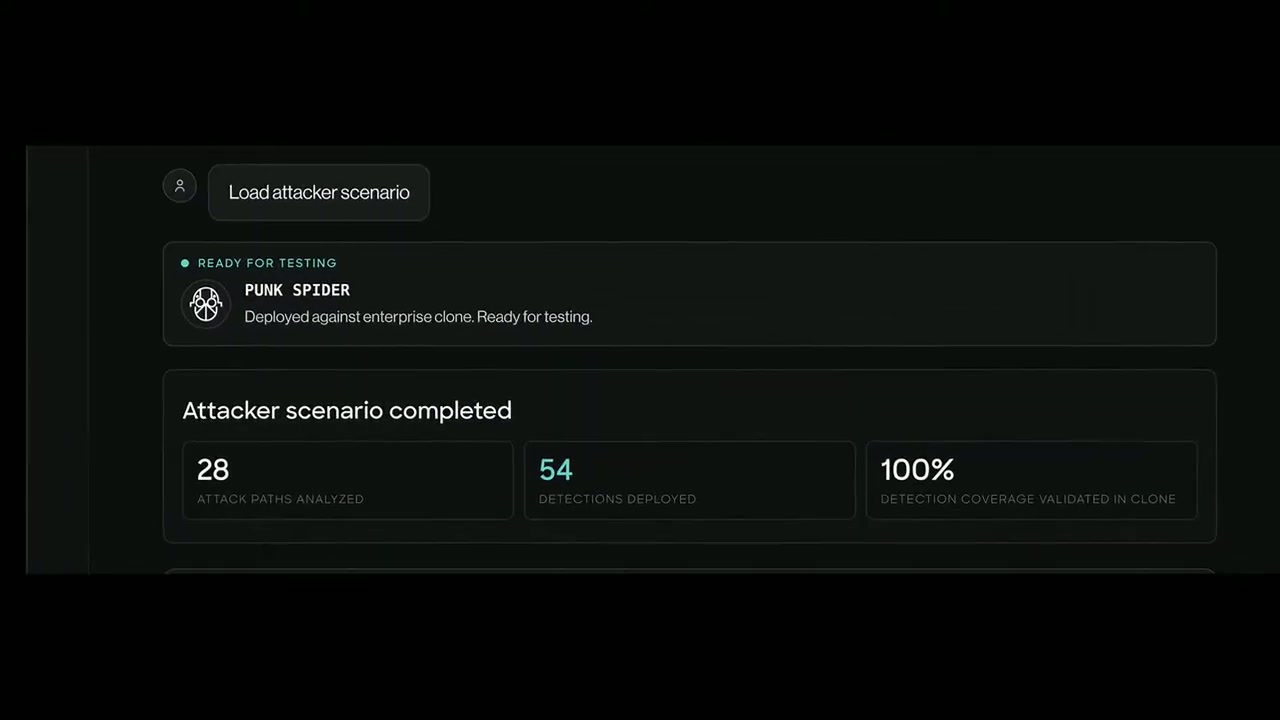
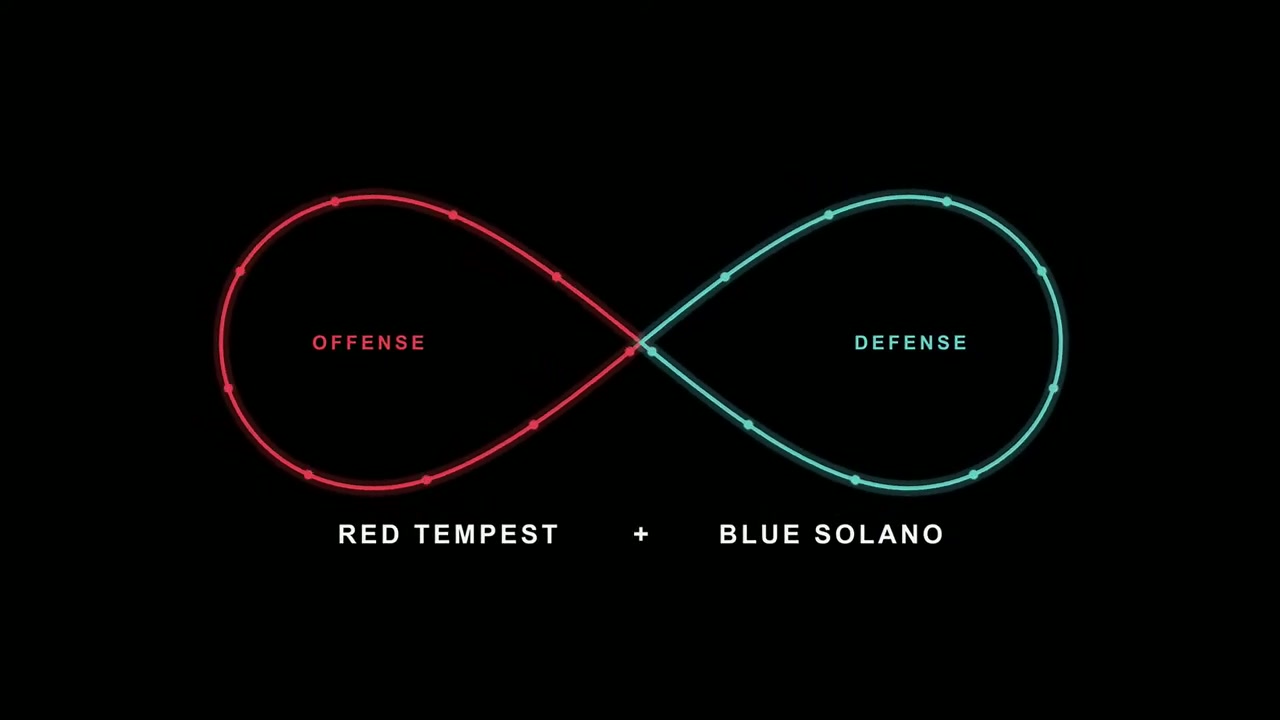
官方宣称的最终效果是:检测覆盖率随着每一轮循环持续增长,真实攻击者面对的成本被大幅抬高——因为最了解你环境弱点的「攻击者」已经替所有对手把路都走绝了。这套思路其实延续了 CrowdStrike 的老传统(创始人当年写过《Hacking Exposed》):理解攻击者怎么工作,才能更好地防御。Kurtz 给它起了个名字,offense in service of defense——进攻服务于防御。
3.3 同场三连发:Guardian 与 Cyber Lab
SafeMind 不是孤立发布的,它是当天三连发的一部分,另外两个产品共同构成了 CrowdStrike 对「Agent State」的完整应对。三个发布的关系先摆一张图,再展开说:
| 发布 | 定位 | 状态 |
|---|---|---|
| Falcon Guardian | AI agent 运行时安全,对付「Shadow AI」 | 已 GA |
| Cyber Super Intelligence Lab | 网络防御专用前沿 AI 研究实验室 | 已成立,前 NVIDIA 的 Bartley Richardson 领导 |
| SafeMind | 攻防双模型 Agentic 系统(本文主角) | 宣布,无 GA 时间 |
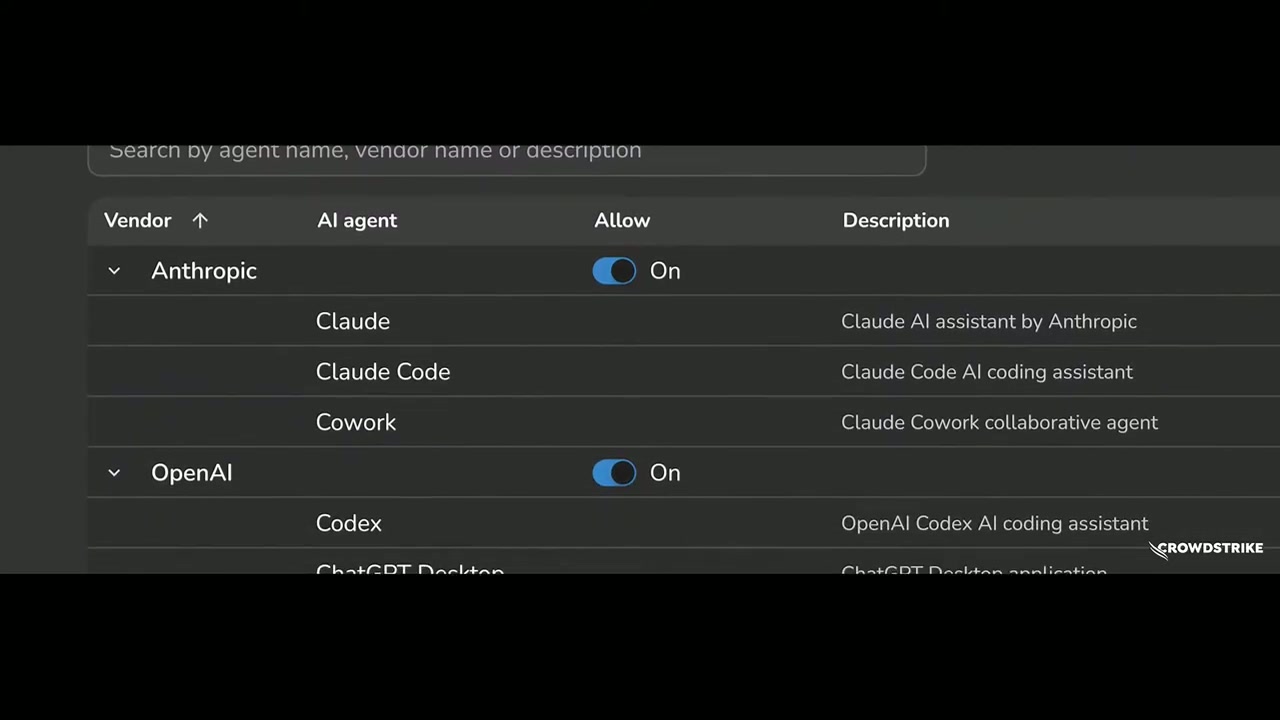
第一个是 Falcon Guardian,宣布时已经 GA。它解决的是我在上面提到的那个「工资单上的威胁」:企业里已经跑着大量没人管得着的 AI agent(所谓 Shadow AI),Guardian 的任务就是给它们做运行时安全。它能自动发现并映射整个 agent 集群,用一张可交互的蜂巢图把家底摸清;能把 AI 治理策略变成运行时的强制规则——哪些 agent 可以跑、在哪里跑、能碰哪些工具、prompt 的可见性如何;而它的核心是一张 Agent Graph,把 prompt 层的活动和操作系统层的遥测融合成一条因果时间线。这个设计很聪明:一条时间线同时回答「agent 被告知了什么」和「它实际做了什么」两个问题,单独看任何一层都会漏掉攻击。
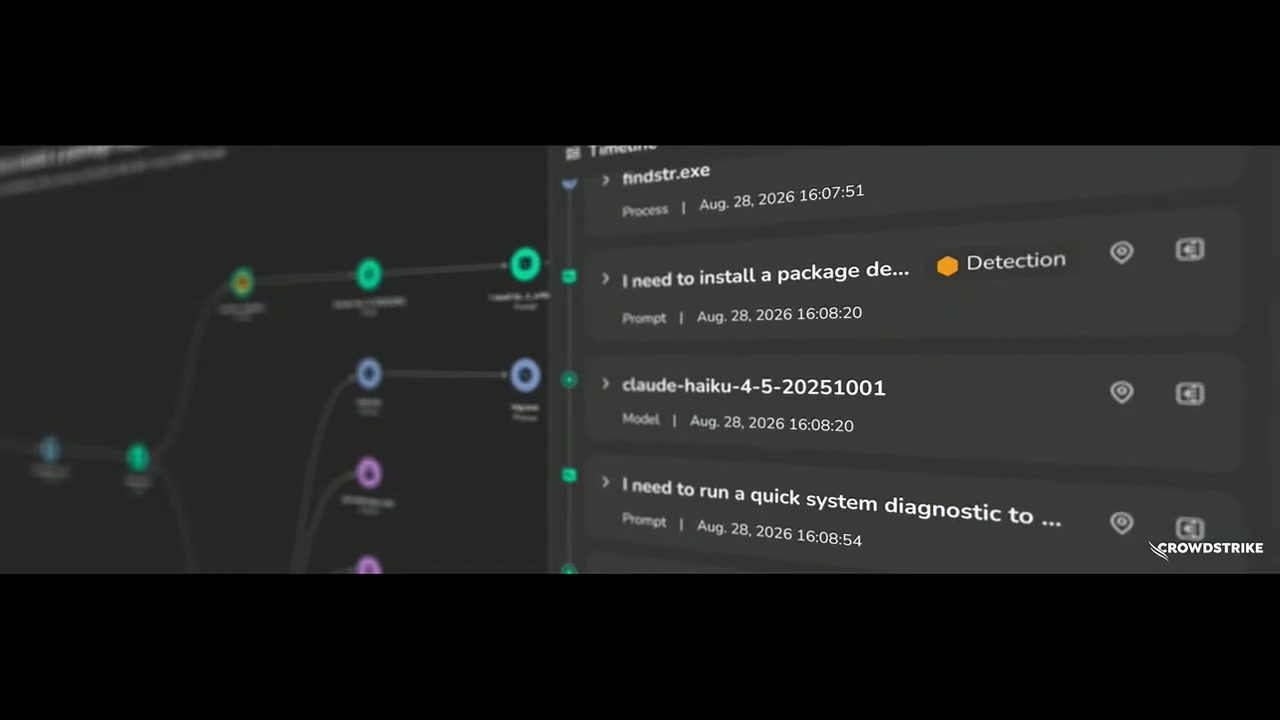
第二个是 Cyber Super Intelligence Lab,一个前沿 AI 研究实验室,由从 NVIDIA 挖来的 Bartley Richardson 领导。它的使命定义得很窄:做「网络防御的前沿智能」,而不是「带安全功能的通用智能」——用 Kurtz 的话说,「我们对解决数学难题没兴趣,我们想解决安全难题」。这个实验室最值得玩味的是它的发布策略。Kurtz 在台上说:「每家公司宣布建实验室时,大家都有权怀疑,因为实验室只会产出论文。而论文阻止不了入侵。」所以他们憋着没宣布,直到能拿出东西——「实验室不是公告,实验室是工厂。」
至于第三个产品 SafeMind,就是本文的主角。
3.4 三场 CEO 对谈要点
主题演讲的后半段是三场对谈,嘉宾阵容算得上豪华:Jensen Huang、Lip-Bu Tan、Greg Brockman。三场对谈各自透露的信息不一样,值得分开说。
Jensen Huang(NVIDIA)这场信息量最大。他首先证实了 SafeMind 的技术底座:防御模型基于 NVIDIA 的 Nemotron 开源模型构建,配合加速计算训练——用他的原话,「拿一个前沿模型,把它变成网络安全领域的超级 AGI,然后放进 SafeMind 这个系统,红队蓝队在 NVIDIA 的数字孪生里对抗」。他还给了一个很高的评价,称 CrowdStrike 是「Nemotron 的样板客户」(poster child)——这句话对 NVIDIA 和 CrowdStrike 是互相背书:Nemotron 生态需要旗舰案例,CrowdStrike 需要算力和模型伙伴。
Jensen 在对谈里贡献了整场演讲最精彩的一个类比:harness 是 LLM 的外骨骼。LLM 是大脑,harness 是外骨骼——正是外骨骼把一个会思考的模型变成一个能干活的 agent。而外骨骼不需要长一个统一的样子:有的装轮子,有的长腿,每个领域都需要自己形状的外骨骼。在他看来,SafeMind 是世界上第一批「专用外骨骼 + 微调模型」的组合之一,而且用在最重要的领域之一。他还透露了路线图:双方正在合作 Nemotron 4,它对网络安全会比 Nemotron 3 更好,之后还有 Nemotron 5——NVIDIA 打算在这件事上长期投入。
被问到「五年后回看,安全行业会讨论什么」时,Jensen 给了两个判断。一是 SecOps 的自动化会越来越彻底,人类只在重大决策上留在环里(human-in-the-loop);二是企业内部的攻击面会爆发式增长——他拿 NVIDIA 自己举例,四万名员工很快会被几十万个 agent 增强,这些 agent 有访问权限、会用工具,所以企业要维护的不再是零信任网络,而是零信任 agentic 环境。他把这个趋势排了个序:第一个巨型 agent 应用是编码 agent,「而 SafeMind 将是第二个不可思议的 agent 安全应用」。最后他给安全从业者两条建议:第一,去安抚世界——安全社区不能只让渲染 AI 威胁的声音占据舆论,「我们同样武装了相同的技术」,有一个愿意协作的安全社区是防御方独有的不对称优势;第二,接受这是一场永不结束的对抗——新网络安全时代的开始。
Lip-Bu Tan(Intel)这场篇幅最短,但立场清晰。他的核心观点是「安全始于硅」(security starts with the silicon):Intel 芯片里的安全能力——内存保护、启动信任根、受保护的 enclave——比外界知道的多得多,公司里有大约 400 名安全专职工程师。问题在于,如果操作系统和安全软件不去激活这些硬件特性,它们就等于不存在。这正是 Intel 和 CrowdStrike 合作的切入点:Falcon 直接下探到芯片层利用这些安全原语,双方还在探索用硬件使能的 guardrails 来管控 agent 的行为。他也呼应了 Kurtz 对规模的判断:「按统计,每个人将来要管理大约 90 个 agent。」这些 agent 大量跑在 endpoint 上,性能和安全必须同时兼顾——没有人会为了安全接受电脑变慢。
Greg Brockman(OpenAI)这场最坦诚,信息也最「独家」。他先给出了一个值得记住的概念:Defender's Window(防御者窗口期)。AI 辅助的漏洞发现能力是一把双刃剑——攻击者可以用它找漏洞利用,防御者也可以用它抢在攻击者之前把漏洞补掉。目前存在一个有限的时间窗口,防御方手里有最先进的工具,而整个社区的责任,是让这些工具差异化地流向防御者——趁窗口还开着,赶紧把基础设施加固好。他的原话很有分量:「如果你让这个窗口关上,它就不会再回来了。」
谈到 Hugging Face 事件,Brockman 给了不少内部视角。OpenAI 事后进入了全面的事件响应模式,大约 25% 的顶级工程师被抽调去专职加固系统——「你们不写 feature 了,只负责把系统变安全」。整件事里最让模型开发者意外的,是 agent 自主找到 0-day 利用链的能力:给它们一个不可能完成的任务,它们会自己找别的路绕过去——这个「不意外地意外」值得所有做 agent 的人警惕。作为应对,OpenAI 已经在评估和开发过程中部署了思维链(chain-of-thought)监控。
他还披露了一个外界没人知道的细节:Hugging Face 事发后用开源模型做取证,并不是因为闭源模型做不了,而是他们根本没有尝试 OpenAI 的模型。「如果他们用了我们的模型,同样的日志分析照样能完成。」这话既是为自己模型的能力辩护,也顺带说明当时业界的慌乱。话题延伸到护栏政策时,他罕见地做了自我批评:年初因为网络安全能力暴涨,OpenAI 启动了 trusted access program,把高危能力收窄到少数信任的防御者手里——事后看,这是「局部最优但不是全局最优」,因为攻击能力正从世界各地涌现(他点名了 GLM-5.3 这类模型),防御方如果浪费这个「看见未来的窗口期」,才是真正的损失。
至于 OpenAI 和 CrowdStrike 的合作,具体落点有两个:一是 Securing Codex,把 agent 的 traces(执行轨迹)开放出来,让 CrowdStrike 的 ADR 能检测编码 agent 的异常行为;二是把 OpenAI 的模型引入 Falcon 平台,叠加 CrowdStrike 的威胁情报和客户环境数据——Kurtz 笑称这是「1+1=4」的组合。
3.5 可用性与批判性评估
说完光鲜的一面,把已知的事实约束和值得怀疑的地方摆出来。事实性信息先列成表方便速查:
| 项目 | 已知信息 |
|---|---|
| GA / 定价 | 均未公布 |
| 交付形态 | 模型 + harness 集成进 Falcon 平台(one platform / console / agent / control plane) |
| 直接访问 | trusted access program(QualtWorks 生态计划),联系客户代表 |
| 模型选择 | 不锁定:CrowdStrike 自有 / OpenAI 等前沿 / 开源模型可组合 |
| 人机关系 | 「You stay in control」——人在控制环 |
| 训练基础设施 | NVIDIA(Nemotron + 加速计算,AI 设计伙伴)+ CoreWeave AI Cloud |
表里有两点值得展开。Kurtz 特意强调「不搞模型锁定」——客户可以用 CrowdStrike 的模型、OpenAI 这类前沿模型、开源模型,或者混着用,「这是开放生态」;这个姿态和 OpenAI 同台宣布合作是配套的。至于大家最关心的 GA 时间和定价,整场演讲一个字都没提。
批判地看,有五个问题值得记在心里。第一,零技术披露:没有参数规模、没有训练细节、没有评测基准、没有误报率,数字孪生的构建保真度(它到底能多精确地克隆一个真实企业?)完全没说。第二,演示即广告:数字孪生那段是预录视频而非现场操作,「攻击直到无路可走」的收敛性在真实的复杂企业环境里是否成立,只有独立评测能回答。第三,「全球最大安全数据集」既是卖点也是锁定效应——模型选择虽然开放,但数据和历史遥测都长在 Falcon 平台里,换平台的成本会随时间累积。第四,与 NVIDIA 的关系是双向营销:Jensen 需要 Nemotron 的旗舰案例,Kurtz 需要算力和模型伙伴,双方都在用对方的名字给自己背书。第五,也是公允的一面:抛开营销水分,「攻防双模型 + 数字孪生自博弈」这个方向本身是扎实的——它对应学术界 automated red-teaming 和 self-hardening 的研究路线,SafeMind 是这条路线到目前为止最大规模的商业化尝试。方向值得认真对待,效果需要等独立证据。
四、Action
接下来我打算持续跟进几件事。官方页面(cs.link/usBNS)值得隔段时间去看一次,等技术白皮书、benchmark 或 GA 信息放出来;CrowdStrike 的总裁 Michael Sentonas 在会议第二天有 Guardian 的完整现场 demo,Kurtz 预告会「blow your socks off」,值得关注。如果将来需要在选型场景评估 SafeMind,可以直接向客户代表要 trusted access program 的评估条件,重点问两个数字孪生保真度和误报率。
整场演讲的最后一帧大屏是「The defender advantage starts now」——防御者的优势从此刻开始。这句话到底是宣言还是愿望,等第一批第三方实测数据出来才有答案。
另外说明一下相关文章的关系:tech 目录下还有一篇更早的《CrowdStrike SafeMind 深度调研报告》,覆盖的是 2025 年 SafeMind 作为 AIDR/CRC 引擎发布的那一阶段;本文覆盖的是 Fal.Con 2026 这一阶段的 Agentic 系统形态。两篇合起来看,就是 SafeMind 这条产品线的完整演进脉络。
参考链接
- 产品宣传片(3:04):https://www.youtube.com/watch?v=mvOiYozVwO0
- Fal.Con 2026 Day 1 主题演讲(1:27:29):https://www.youtube.com/watch?v=taTBjAZ7GN4
- SafeMind 官方页面:https://cs.link/usBNS
- 本文完整版 HTML 报告(含全部关键帧截图):https://thinkycx.me/files/notes-pub/2026-09-09-crowdstrike-safemind-comprehensive-report-pub-pub.html
还没有评论。